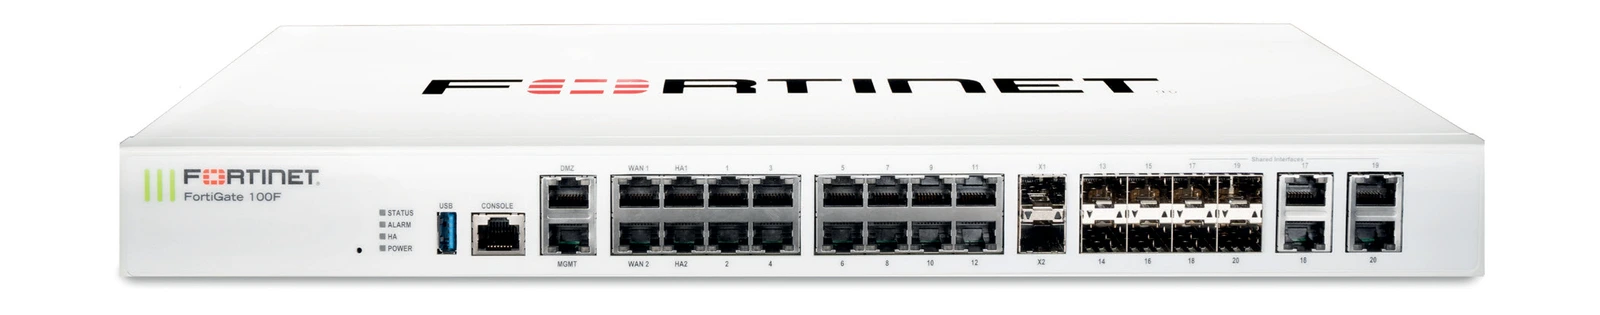
Firewall Fortinet FortiGate 100F
Firewall FortiOS có cổng quang 10G và giao tiếp Gigabit, dùng cho kiểm soát lưu lượng và phân vùng mạng.
verified Đặc điểm kỹ thuật nổi bật
- check_circle Hai khe SFP+ 10G.
- check_circle Bốn cổng SFP Gigabit riêng.
- check_circle Bốn giao tiếp RJ45/SFP dùng chung.
- check_circle Nền tảng SOC4, hệ điều hành FortiOS.
Tổng quan
Tại trụ sở doanh nghiệp quy mô từ 100 đến vài trăm nhân sự vận hành nhiều đường cáp quang ISP, VPN về chi nhánh và kiểm soát lưu lượng theo từng nhóm phòng ban, router cân bằng tải thuần túy thường thiếu chiều sâu bảo mật và khả năng tách lớp VLAN kiểm soát mối đe dọa. Firewall Fortinet FortiGate 100F chạy hệ điều hành FortiOS trên chip tăng tốc phần cứng SOC4 (NP6XLite + CP9XLite), trang bị 2 khe 10G SFP+ (X1/X2), 18 cổng RJ45 Gigabit, 4 cổng SFP Gigabit riêng (13–16) và 4 cặp giao tiếp dùng chung RJ45/SFP (17–20). Thiết kế chính xác hệ thống này đòi hỏi hiểu rõ nguyên tắc 4 cổng dùng chung không kích hoạt đồng thời và dự toán minh bạch chu kỳ gia hạn bản quyền FortiGuard/FortiCare.
Đừng đếm nhầm số cổng thực dùng trên 4 cặp giao tiếp Shared RJ45/SFP (cổng 17–20)
Trên mặt trước FortiGate 100F, ngoài 2 khe quang 10G SFP+ (X1/X2), 18 cổng RJ45 Gigabit và 4 cổng quang SFP riêng (13–16), cụm số 17 đến 20 là 4 cặp cổng dùng chung (shared interfaces) gồm 4 lỗ đồng và 4 lỗ quang tương ứng.
Theo kiến trúc phần cứng Fortinet, mỗi cặp 17–20 chỉ sử dụng một chuẩn vật lý tại một thời điểm (chọn cắm dây đồng RJ45 hoặc cắm module quang SFP). Cần tính tổng số cổng đồng thời chính xác trước khi bấm dây thay vì cộng gộp cả hai phía làm thiếu cổng trống.
Ba phân cảnh sử dụng và sức mạnh tăng tốc phần cứng SOC4 trên FortiOS
Nhờ khối xử lý NP6XLite và CP9XLite tích hợp trong SOC4, lưu lượng định tuyến nhanh, lọc gói thông thường và mã hóa IPsec VPN giữa trụ sở với chi nhánh hoặc nhà máy được đẩy qua đường phần cứng chuyên dụng giúp giảm tải đáng kể cho nhân xử lý trung tâm.
Cổng X1/X2 10G SFP+ thường đóng vai trò xương sống nối xuống Switch core hoặc cụm FortiSwitch quản trị qua giao thức FortiLink giúp áp thẳng chính sách kiểm soát tới từng nhóm người dùng theo VLAN.
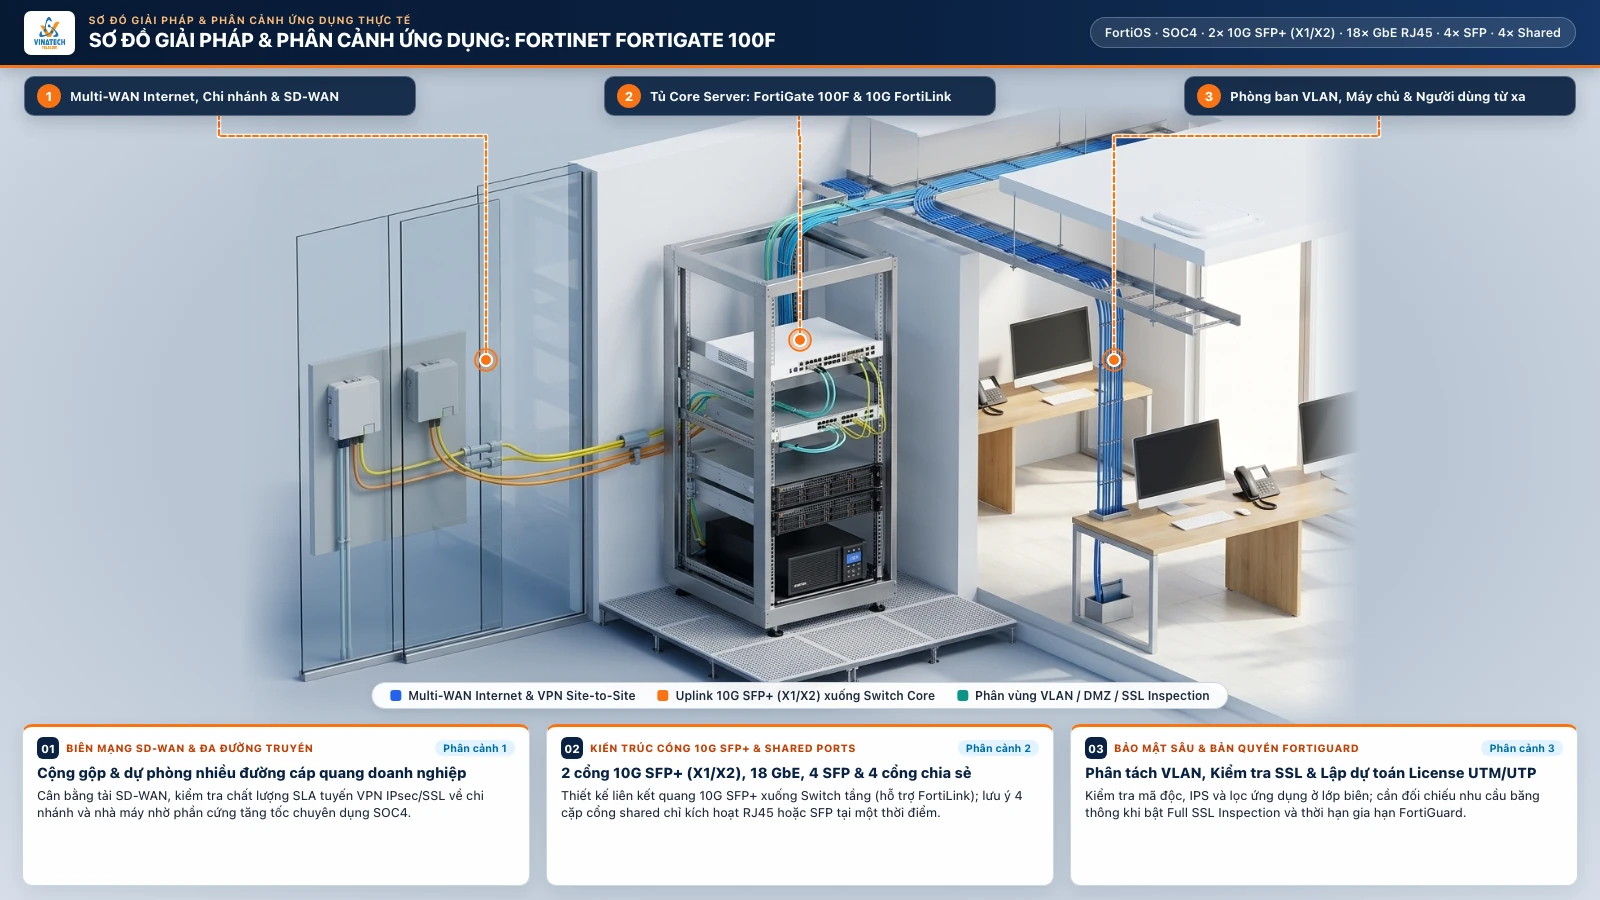
- Phân cảnh 01 — Biên mạng SD-WAN & đa đường truyền cáp quang doanh nghiệp: Tận dụng tăng tốc phần cứng SOC4 để cân bằng tải SD-WAN nhiều đường ISP, giám sát độ trễ/mất gói tự động chuyển mạch và duy trì VPN IPsec/SSL về chi nhánh.
- Phân cảnh 02 — Quy hoạch ma trận cổng 10G SFP+ & 4 cặp cổng dùng chung: Dùng 2 khe 10G SFP+ (X1/X2) kéo uplink quang xuống Switch tầng (hỗ trợ FortiLink), chia 18 GbE + 4 SFP riêng (13–16) và lưu ý 4 cặp cổng dùng chung (17–20) chỉ chạy RJ45 hoặc SFP mỗi cổng.
- Phân cảnh 03 — Phân tách VLAN nội bộ & lập dự toán bản quyền FortiGuard: Cô lập lưu lượng máy chủ, Wi-Fi khách, camera và phòng kế toán qua chính sách tường lửa; đối chiếu nhu cầu bật Full SSL Inspection với thời hạn gia hạn FortiGuard/FortiCare.
Bản quyền FortiGuard UTM/UTP, SSL Inspection và dự phòng nguồn
Khác với router văn phòng phổ thông mua một lần, tường lửa thế hệ mới phát huy các lớp lọc web, ngăn chặn xâm nhập IPS, lọc mã độc và cập nhật chữ ký bảo mật theo thời hạn gói dịch vụ FortiGuard/FortiCare đi kèm (thường theo chu kỳ 1, 3 hoặc 5 năm).
Khi tư vấn đầu tư cần làm rõ với ban giám đốc ngân sách gia hạn hằng năm cũng như mức tải thực tế nếu bật kiểm tra sâu lưu lượng mã hóa SSL (Deep Inspection) trên các kết nối web doanh nghiệp.
Khung đối chiếu điều kiện chọn và nghiệm thu
Khi phù hợp
- Trụ sở doanh nghiệp, bệnh viện, nhà máy cần tường lửa NGFW, phân vùng VLAN sâu và kết hợp SD-WAN đa ISP + VPN chi nhánh tăng tốc SOC4.
- Hệ thống mạng lõi sử dụng đường truyền uplink 10G SFP+ xuống Switch phân phối.
Khi không nên gán nhầm vai trò
- Cửa hàng nhỏ chỉ cần quay PPPoE cấp DHCP cơ bản mà không dự trù ngân sách vận hành kỹ thuật và gia hạn gói bảo mật FortiGuard.
- Cần cổng cấp nguồn PoE trực tiếp trên tường lửa cho camera hay Wi-Fi (FortiGate 100F không cấp nguồn PoE).
Cần xác minh trước khi đặt hàng
- Gói bản quyền đi kèm theo đơn hàng (chỉ phần cứng kèm FortiCare cơ bản hay trọn bộ UTP/Enterprise theo thời hạn 1–3–5 năm).
- Tổng số cổng WAN đồng/quang cần dùng để không tính trùng 4 cặp cổng shared RJ45/SFP (17–20) và chủng loại module quang 1G/10G tương thích.
- Phương án chạy đơn lẻ hay lắp 2 thiết bị dự phòng HA Active-Passive cùng hệ thống UPS tủ rack.
Phép thử khi bàn giao nghiệm thu
- Kiểm thử thực tế chuyển mạch failover/SD-WAN khi rút một đường cáp quang WAN và đo độ trễ VPN về chi nhánh thử nghiệm.
- Kiểm tra bảng ánh xạ VLAN sang các cổng 10G SFP+ (X1/X2) và cấu hình chính sách cô lập giữa vùng khách, camera và máy chủ nội bộ.
- Xác nhận trạng thái đăng ký bản quyền FortiCare/FortiGuard còn hiệu lực trên trang quản lý FortiOS và sao lưu tệp cấu hình chuẩn.
Anh/chị có thể chia sẻ số lượng nhân sự, đường truyền ISP và nhu cầu VPN chi nhánh để VinaTech Telecom lập cấu hình cổng, gói FortiGuard và sơ đồ triển khai FortiGate 100F phù hợp.
Tài liệu kỹ thuật hãng: Fortinet — FortiGate 100F & 101F Fast Path Hardware Architecture
Thông số kỹ thuật
| Vai trò | Firewall, phân vùng mạng |
| SFP+ | 2 × 10G (X1/X2) |
| Nền tảng | SOC4; NP6XLite + CP9XLite |
| SFP riêng | 4 × Gigabit (13–16) |
| RJ45 riêng | 18 × Gigabit |
| Hệ điều hành | FortiOS |
| Giao tiếp dùng chung | 4 × RJ45/SFP (17–20), chọn một đầu nối/giao tiếp |
Tài liệu
Câu hỏi thường gặp về sản phẩm
FortiGate 100F có dùng được cả cổng đồng và cổng quang trên cùng cặp cổng 17–20 cùng lúc không?
Không. Các cổng 17–20 là giao tiếp dùng chung (shared interfaces); tại một thời điểm mỗi cổng chỉ kích hoạt RJ45 đồng hoặc khe quang SFP tương ứng, nên cần tính đúng tổng cổng vật lý đồng thời.
Nếu hết hạn license FortiGuard trên FortiGate 100F thì mạng công ty có bị cắt không?
Các tính năng định tuyến cơ bản, NAT, VLAN, SD-WAN và VPN vẫn hoạt động bình thường, nhưng việc cập nhật chữ ký bảo mật IPS, chống virus, lọc web FortiGuard sẽ tạm dừng cho tới khi gia hạn bản quyền.
Hai khe 10G SFP+ (X1 và X2) trên FortiGate 100F có dùng làm cổng kết nối xuống Switch tổng được không?
Có. X1 và X2 thường được dùng kéo đường trunk quang 10G hoặc cáp DAC xuống Switch Core hoặc gộp cộng gộp đường truyền theo FortiLink.