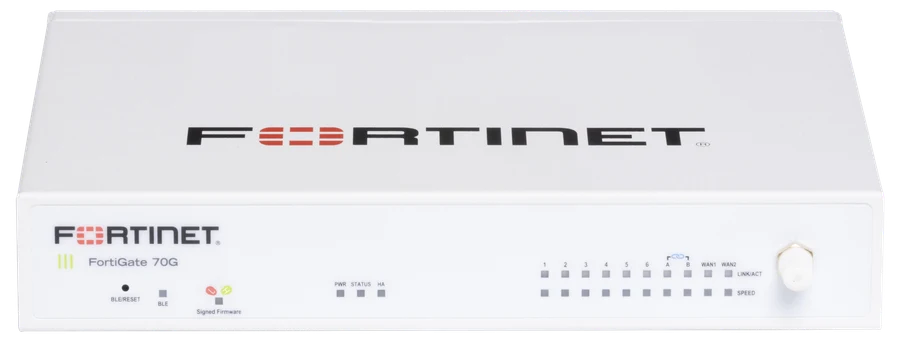
Ảnh hãng từ đúng trang model; kiểm tra nhãn SKU của hàng giao.
Firewall để bàn FG-70G
FG-70G: Threat Protection 1,3 Gb/s (bài đo hãng). Chi nhánh cần thêm cổng và dư địa kiểm soát lưu lượng.
Trao đổi cùng Vinatech Telecom
Anh/chị chưa chắc thiết bị này có phù hợp?
Anh/chị cho biết nơi sử dụng và thiết bị đang có. Vinatech Telecom cùng anh/chị làm rõ khả năng kết nối, cấu hình và phạm vi trước khi báo giá.
Gửi tình huống cần tư vấnNhu cầu, phạm vi và lịch thực hiện được xác nhận với anh/chị trước khi triển khai.
verified Đặc điểm kỹ thuật nổi bật
- check_circle Threat Protection 1,3 Gb/s (bài đo hãng)
- check_circle 10×GbE
- check_circle Nguồn theo datasheet; tính UPS theo BOM thực tế
info Tổng quan
FG-70G dùng ở đâu?
Chi nhánh cần thêm cổng và dư địa kiểm soát lưu lượng.
Kiểm soát luồng truy cập giữa các vùng mạng và Internet theo chính sách có thể kiểm chứng.
Người cần tham gia lựa chọn: IT bảo mật, quản lý hệ thống và người duyệt chi phí bảo vệ dữ liệu. Người sử dụng mô tả công việc; IT đối chiếu tải và tích hợp; người duyệt đầu tư xem cả chi phí vận hành.
Chỉ số Threat Protection là bài đo phòng lab của hãng, không cam kết tải HTTPS thực tế. Kiểm tra FortiOS, TLS inspection, VPN, gói FortiGuard và thời hạn support. Không gán SSD của bản số lẻ hoặc WiFi của FortiWiFi cho FortiGate cơ sở.
Thông số quyết định cấu hình
| Model chính xác | FG-70G |
|---|---|
| Dòng / hãng | Fortinet |
| Khả năng tham khảo | Threat Protection 1,3 Gb/s (bài đo hãng) |
| Kết nối | 10×GbE |
| Nguồn / PoE | Nguồn theo datasheet; tính UPS theo BOM thực tế |
| Nguồn đối chiếu | Trang/datasheet hãng, truy xuất 04/10/2026 |
Chỉ đưa các thông số phục vụ quyết định. Xem bảng hãng để chốt toàn bộ điều kiện thử, phụ kiện, revision và SKU khu vực.
Vị trí thiết bị trong hệ thống
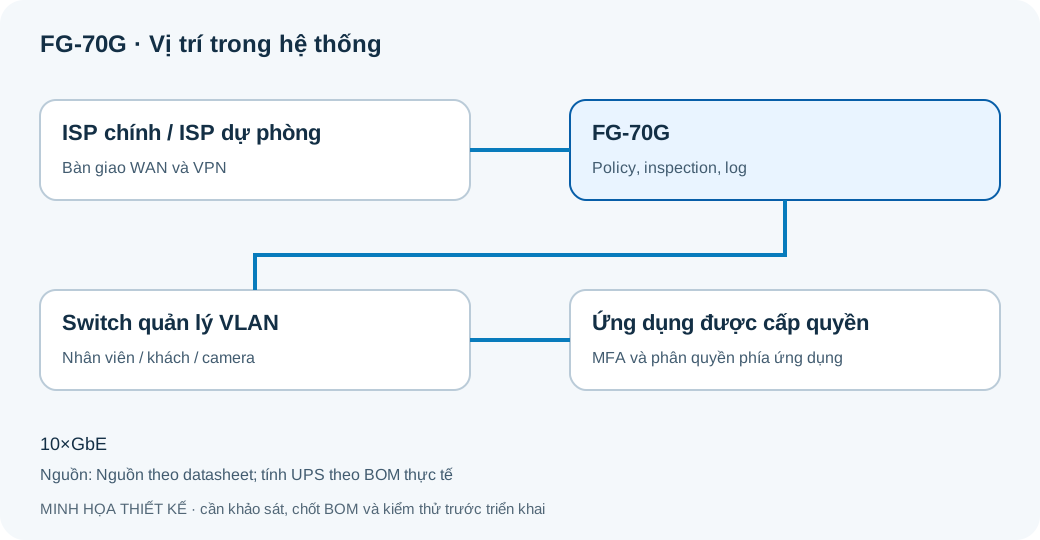
Điều kiện để phối thành hệ thống
- Ghi tải ứng dụng, tỷ lệ HTTPS, số phiên, VPN và dịch vụ inspection cần bật.
- Chốt FortiOS, FortiGuard bundle, support và thời hạn gia hạn theo SKU báo giá.
- Kiểm tra các cổng combo/chia sẻ, module quang, VLAN và thiết bị mạng phía sau.
- Thiết kế quyền admin, cập nhật, backup, log và truy cập từ xa; tránh mở quản trị trực tiếp ra Internet.
So sánh 7 model cùng nhóm
| Model | Mức chọn | Khả năng chính | Kết nối / nguồn |
|---|---|---|---|
| FG-30G | Cơ bản | Threat Protection 500 Mb/s (bài đo hãng) | 4×GbE Nguồn theo datasheet; tính UPS theo BOM thực tế |
| FG-40F | Cơ bản | Threat Protection 600 Mb/s (bài đo hãng) | 5×GbE Nguồn theo datasheet; tính UPS theo BOM thực tế |
| FG-60F | Trung bình | Threat Protection 700 Mb/s (bài đo hãng) | 10×GbE Nguồn theo datasheet; tính UPS theo BOM thực tế |
| FG-80F | Trung bình | Threat Protection 900 Mb/s (bài đo hãng) | 8×GbE + 2 cặp RJ45/SFP dùng chung Nguồn theo datasheet; tính UPS theo BOM thực tế |
| FG-50G | Trung bình | Threat Protection 1,1 Gb/s (bài đo hãng) | 5×GbE Nguồn theo datasheet; tính UPS theo BOM thực tế |
| FG-70G | Mở rộng | Threat Protection 1,3 Gb/s (bài đo hãng) | 10×GbE Nguồn theo datasheet; tính UPS theo BOM thực tế |
| FG-90G | Mở rộng | Threat Protection 2,2 Gb/s (bài đo hãng) | 8×GbE + 2 cặp RJ45 multi-gig / SFP+ dùng chung Nguồn theo datasheet; tính UPS theo BOM thực tế |
Phân tầng theo khả năng và điều kiện triển khai trong nhóm; không phải bảng giá hoặc xếp hạng chất lượng. Model nhiều cổng có thể có ngân sách nguồn thấp hơn. Chỉ số radio và throughput phòng lab không phải kết quả tại công trình.
Cấu hình và kiểm tra khi phối FG-70G
FortiGate kiểm soát luồng và inspection ở gateway. Switch/AP khác hãng cần cấu hình VLAN và quản trị riêng; license, FortiOS và workload quyết định phạm vi chức năng thực tế.
Trình tự triển khai
- Chọn FortiOS được model hỗ trợ và đọc release notes/upgrade path; chốt FortiGuard, support, VPN và nhu cầu log trong báo giá.
- Lập VLAN/subnet và interface tương ứng; cấu hình switch mang đúng VLAN tới firewall. Xác định DHCP/DNS và đường về trước tạo policy.
- Tạo rule theo dịch vụ cần dùng giữa các vùng và ra Internet; kiểm tra allow/deny và log. Với inspection TLS, chốt chứng thư, ứng dụng ngoại lệ và ảnh hưởng hiệu năng.
- Sao lưu cấu hình có bảo vệ thông tin nhạy cảm, lưu phiên bản và phương án phục hồi; đo workload thực khi bật các tính năng dự định vận hành.
Cách kiểm tra và đọc kết quả
| Hạng mục | Cách thực hiện | Kết quả cần xác nhận |
|---|---|---|
| Policy | Thử từng cặp nguồn-đích/dịch vụ trong ma trận quyền, xem log rule khớp. | Luồng được phép chạy, luồng bị cấm bị chặn; không chỉ kiểm tra một lần ra Internet. |
| Hiệu năng | Chạy tỷ lệ HTTPS/VPN và số phiên đại diện giờ cao điểm, ghi tải khi bật inspection. | Kết quả đạt tiêu chí đã thống nhất; Threat Protection trong datasheet là số đo hãng, không phải cam kết HTTPS. |
| Khôi phục | Tạo backup theo manual đúng FortiOS; bảo vệ file và thử phục hồi trong môi trường phù hợp. | Có người chịu trách nhiệm giữ backup và đường truy cập dự phòng; không thử restore gây gián đoạn tại chi nhánh đang chạy. |
Hướng dẫn hãng cho phần cấu hình
- FortiOS 7.6.6 · VLAN và policy qua interface
FortiOS 7.6.6, không phải khuyến nghị nâng cấp cho mọi model · Hướng dẫn phối hệ thống - FortiOS 7.6.6 · sao lưu và khôi phục cấu hình
FortiOS 7.6.6; kiểm tra model và đường nâng cấp được hỗ trợ · Hướng dẫn phối hệ thống
Chọn tài liệu phù hợp hardware, firmware và chế độ quản trị của hàng giao. Tài liệu hệ thống giải thích luồng cấu hình; thông số từng model vẫn đối chiếu ở trang sản phẩm/datasheet. Các bước là khung triển khai, cần người phụ trách IT chốt cấu hình và tiêu chí nghiệm thu theo hiện trạng.
Kiểm tra trước khi nghiệm thu
- Chạy tải gần giờ cao điểm với bộ bảo mật thực cần dùng, theo dõi CPU/RAM/latency.
- Thử chính sách allow/deny, VPN, failover WAN và khôi phục cấu hình.
- Kiểm tra TLS inspection với ứng dụng có pinning/chứng thư và ngoại lệ được phê duyệt.
Kết quả cần ghi lại theo mặt bằng, cấu hình, firmware và tải sử dụng thực tế. Không lấy công suất tối đa, số client association hoặc throughput phòng lab làm cam kết hiệu năng tại công trình.
Tính chi phí đầu tư và vận hành
Appliance + FortiGuard/support theo kỳ + module + UPS + log + vận hành, cập nhật và gia hạn.
Đề nghị báo giá theo model đầy đủ và BOM, nêu rõ phụ kiện, license, thời hạn bảo hành/support và hạng mục cấu hình. Cân nhắc mức mở rộng dự kiến thay vì mua theo con số quảng cáo lớn nhất.
Tài liệu và nguồn ảnh chính hãng
Trang hãng: FG-70G · Datasheet hãng
Ảnh được tải từ gallery của trang model / ảnh nguyên bản ở trang 1 datasheet; giữ hình dáng hãng, chỉ tối ưu định dạng và kích thước. Gallery có thể thể hiện vỏ dùng chung trong dòng; xác nhận nhãn SKU của hàng giao. Quyền công bố ảnh theo điều kiện hãng/đối tác cần được chốt trước phát hành.
tune Thông số kỹ thuật
| Kết nối | 10×GbE |
| Nguồn / PoE | Nguồn theo datasheet; tính UPS theo BOM thực tế |
| Khả năng chính | Threat Protection 1,3 Gb/s (bài đo hãng) |
download Tài liệu
Những điều cần rõ trước khi đặt hàng
Đúng model và phụ kiện
Đối chiếu số cổng, nguồn cấp, phụ kiện và bản quyền trong báo giá.
Phù hợp hệ thống đang dùng
Làm rõ khả năng kết nối, điều kiện lắp đặt và phần cấu hình cần thực hiện.
Giá và lịch giao hàng
Xác nhận tồn kho, lịch giao, VAT và phạm vi lắp đặt trước khi đặt hàng.
Bảo hành và hỗ trợ
Thống nhất điều kiện bảo hành, đầu mối liên hệ và cách hỗ trợ theo gói dịch vụ.